
Texnologiya va GadjetlarR10.net va çerez siyosati 🍪
R10.net sayti foydalanuvchilarga sifatli xizmat koʻrsatish uchun çerez fayllaridan foydalanishini va Maxfiylik siyosati mavjudligini bildirdi.
0 2
Kiberxavfsizlik mutaxassislari arzon smartfonlarda zavoddayoq o'rnatiladigan Midnight Mimosa nomli xavfli virusni aniqlashdi.
Kiberxavfsizlik sohasidagi mutaxassislar foydalanuvchilar xavfsizligiga jiddiy tahdid soluvchi yangi Midnight Mimosa nomli zararli dastur tarqalish jarayonini aniqlashdi. Ushbu virus odatda noma'lum ishlab chiqaruvchilar tomonidan tayyorlanadigan va taniqli flagman smartfonlarga o‘xshatib yasalgan arzon nusxalarga oldindan o‘rnatilgan holda sotuvga chiqariladi. Mutaxassislar kuzatishlariga ko'ra, gap S24 Ultra, S25 Ultra, S26 Ultra, i17 Pro Max hamda i16 Pro Max kabi nomlar ostidagi qurilmalar haqida bormoqda. Shuningdek, Doogee S200 X va Cubot Kingkong X kabi himoyatlangan smartfonlarda ham mazkur muammo uchragani kishini ajablantiradi.
Zararli dastur qurilmaning dasturiy ta'minotiga bevosita zavod sharoitidayoq singdiriladi va telefon ilk bor yoqilgan paytdanoq tizimda mavjud bo'ladi. Hozircha infektsiya aynan qaysi bosqichda sodir bo'lishini aniqlashning imkoni bo'lmadi. Midnight Mimosa eng yuqori tizim huquqlariga ega bo'lib, bu unga foydalanuvchiga sezdirmasdan yangi ilovalarni o'rnatish, mavjudlarini o'chirish, turli ruxsatlar berish va kodlarni masofadan yuklab olish imkonini beradi.
Xavfsizlik tizimlari sezib qolmasligi uchun virus o'rnatilish jarayonidan oldin Google Play xizmatini o'chirib qo'yadi. Ushbu dasturning asosiy maqsadi moliyaviy foyda olishga qaratilgan bo'lib, u qurilmada yashirin reklamalarni ko'rsatadi, bosishlarni sun'iy ravishda ko'paytiradi va smartfonlarni DDoS hujumlarini amalga oshiruvchi yirik botnet tarmog'ining proksi-tugunlariga aylantiradi.
Oxirgi ikki yil ichida mazkur kampaniya izlari dunyoning 150 dan ortiq mamlakatidagi bir necha minglab qurilmalardan topildi. Eng ko'p zararlangan apparatlar Meksika, Fransiya va Italiyada qayd etilgan bo'lib, ulardan keyingi o'rinlarni AQSh, Germaniya, Braziliya va Ispaniya egallagan. Ushbu virusni oddiy usullar bilan yo'q qilib bo'lmaydi, chunki u asosiy tizim bo'limida joylashgan. Uni yo'q qilish uchun proshivka darajasida aralashuv yoki ADB interfeysi orqali o'chirish talab etiladi, bu esa oddiy foydalanuvchilar uchun murakkablik tug‘diradi.
Manba / Источник: Yangiliklar
0 ta ovoz
Tahririyat manba va rasmiy xabarlarni solishtirib chop etadi. Yangilanishlar shu sahifada chiqadi.
UzGoal saytida va Telegram botida qisqa xulosa chiqadi.
R10.net sayti foydalanuvchilarga sifatli xizmat koʻrsatish uchun çerez fayllaridan foydalanishini va Maxfiylik siyosati mavjudligini bildirdi.
0 2
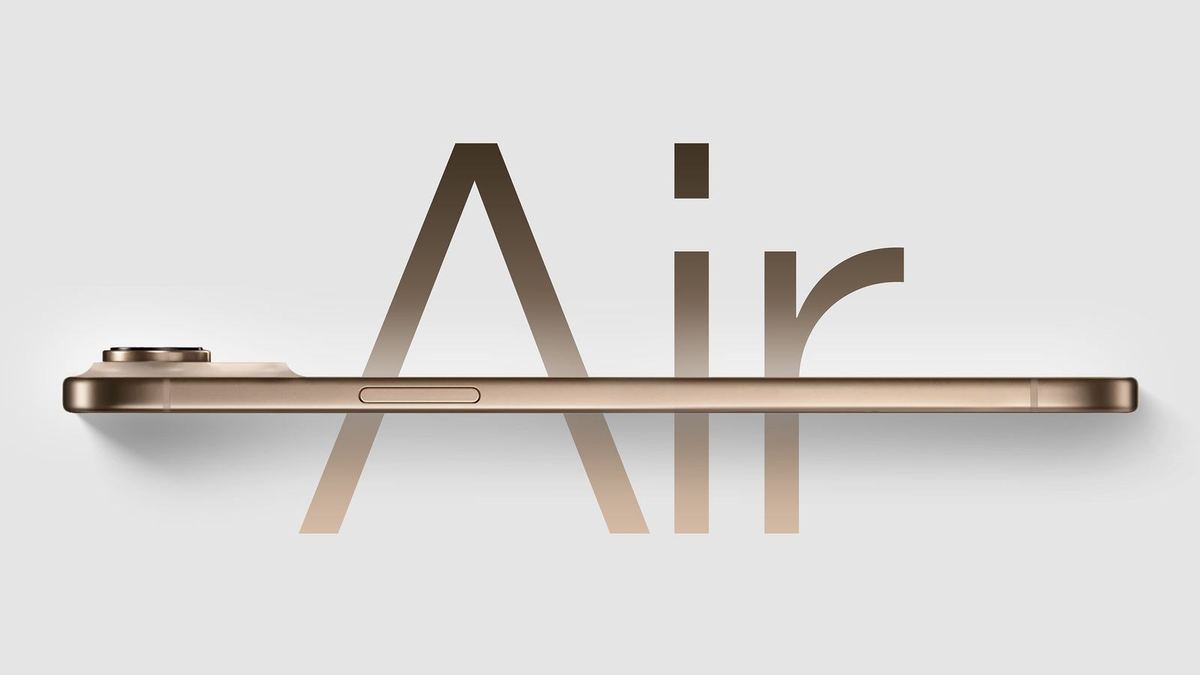
Yangi iPhone 17 Air smartfonining ranglari, 8 GB RAM hajmi, yupqa korpusi va bitta kamerasi haqidagi soʻnggi maʼlumotlar eʼlon qilindi.
0 2
OpenAI kompaniyasi biznes mijozlarga mo‘ljallangan GPT-4 asosidagi ChatGPT Enterprise maxsus obuna rejasini e’lon qildi.
0 2

NVIDIA va chip ishlab chiqaruvchilar sun'iy intellektga asoslangan yarimo'tkazgichlar ishlab chiqarishni rivojlantirish uchun CUDA-X kutubxonalarini joriy…
0 2